· 6 min de leitura
Cibersegurança no OEA (AEO): os requisitos
OEA é o Programa Brasileiro de Operador Econômico Autorizado, conhecido internacionalmente como AEO (Authorized Economic Operator).
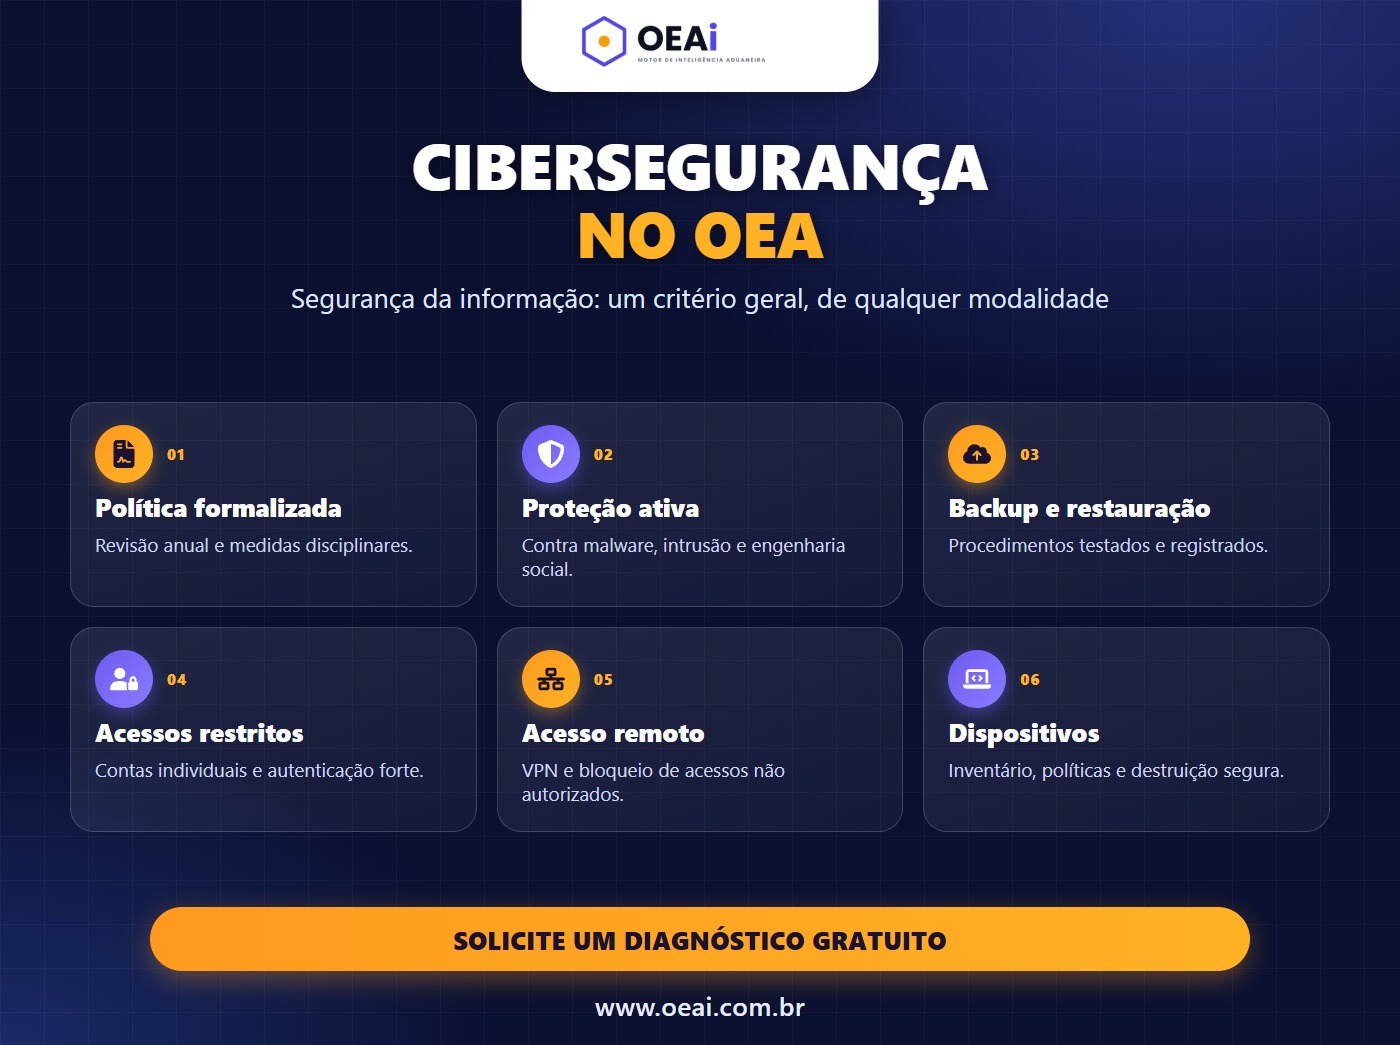
A segurança da informação é um dos sete critérios gerais do Programa OEA (art. 14 da IN RFB nº 2.318/2026): vale para qualquer modalidade, de segurança ou de conformidade. A razão é simples. Os dados de uma operação, como rotas, horários, contêineres e clientes, podem ser a porta de entrada para fraudes e para a contaminação da carga.
O que o critério pede
- Política formalizada de cibersegurança, que proteja contra acesso não autorizado, adulteração e exclusão de dados e preveja medidas disciplinares.
- Revisão anual das políticas e dos procedimentos.
- Proteção contra malware, intrusão e engenharia social, com software mantido atualizado.
- Procedimentos de backup e de restauração.
- Testes regulares da infraestrutura, com correção ágil do que for encontrado.
- Acesso restrito por usuário, revisado regularmente.
- Contas individuais, autenticação forte e troca imediata de acesso em caso de violação.
- VPN para acesso remoto e procedimentos para bloquear acessos não autorizados.
- Dispositivos pessoais submetidos às políticas de cibersegurança.
- Inventário de mídias e hardware com informações, e sanitização ou destruição apropriada.
O que é recomendável
O catálogo também recomenda o compartilhamento de informações sobre ameaças, o backup semanal com criptografia de dados sensíveis e medidas contra produtos falsificados ou uso indevido de licenças.
O fator humano
Muitos incidentes começam por engenharia social, quando alguém é induzido a entregar uma senha ou a abrir um arquivo. Por isso o critério fala de proteção contra engenharia social, e por isso o treinamento da equipe é parte da resposta. Procedimento sem treinamento não protege.
Como se preparar
- Escreva e aprove a política de cibersegurança, com responsável e data de revisão.
- Faça o inventário de sistemas, acessos e dispositivos.
- Teste o backup, não apenas o execute: recupere um arquivo e registre.
- Revise os acessos por usuário e remova o que não é mais necessário.
- Treine a equipe e guarde as listas de presença e os resultados.
Por onde começar
A OEAi oferece um diagnóstico gratuito que mostra em que ponto a empresa está, e uma plataforma com assessoria especializada para formalizar a política e acompanhar a certificação depois da emissão. A decisão sobre o pedido e sobre a permanência no Programa é sempre da Receita Federal, e nenhuma assessoria pode garantir resultado.
Observação: os itens acima resumem a IN RFB nº 2.318/2026 e o catálogo de requisitos do Anexo II da Portaria Coana nº 187/2026, em versão condensada. Antes de montar a documentação, confira o texto oficial vigente.
Como a OEAi ajuda
Informação protegida, evidência guardada
Cibersegurança é rotina, política e treinamento. A OEAi ajuda a formalizar a política, treinar a equipe e acompanhar a empresa depois do certificado.
- ✓Diagnóstico gratuito, que mostra em que ponto a empresa está em relação aos requisitos.
- ✓IA que transforma a rotina contada em linguagem comum em POPs alinhados à IN RFB nº 2.318/2026 e à Portaria Coana nº 187/2026, com revisão de um auditor da OEAi.
- ✓OEA Academy: trilhas curtas para treinar a equipe no celular, com registro de aprovação.
- ✓Acompanhamento continuado depois da emissão do selo, na manutenção da certificação.
Leia também
- Treinamento da equipe no OEA (AEO): o que comprovar
- Gestão de crises e recuperação de incidentes no OEA-S (AEO)
- Devedor contumaz e OEA (AEO): o que a norma prevê
- Autoavaliação no OEA (AEO): como fazer antes do pedido
- Os 7 critérios gerais do Programa OEA (AEO)
- Visita de validação do OEA (AEO): como funciona